Authentification & sessions
Comptes individuels, authentification forte selon le profil, sessions limitées et révocation des accès. Les actions sensibles suivent des autorisations explicites.
Accueil Enfance traite des contextes sensibles. La confidentialité ne tient pas à une promesse générale : elle se construit dans chaque droit d’accès, chaque échange, chaque document et chaque opération technique.
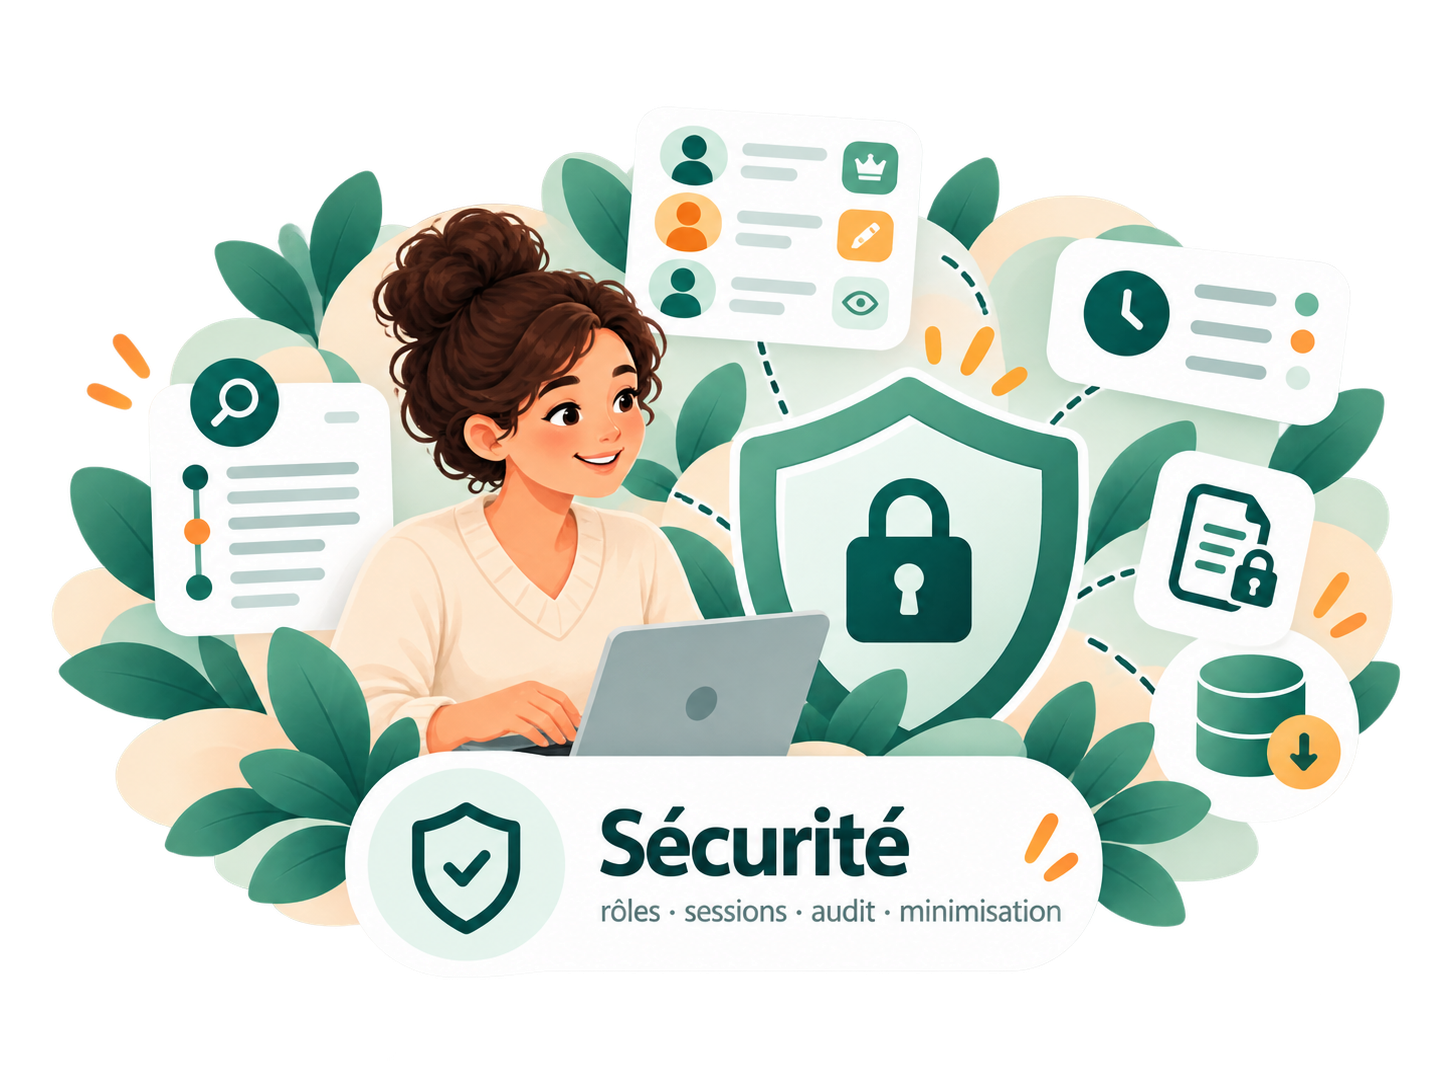
Être assistant familial, référent ASE, psychologue, gestionnaire, BOA ou responsable ne donne pas accès au même périmètre. L’accès dépend du rôle, des affectations, du contexte de placement et de la finalité professionnelle.
Un justificatif administratif ne donne pas accès à l’intégralité du dossier de l’enfant. Les notes cliniques et les échanges personnels restent hors des espaces de partage général, sauf règle de communication précisément autorisée.
Les documents sont consultés dans un espace contrôlé. Versions, transmissions, demandes de correction et validations peuvent être reliées à une identité, un statut et une date, sans transformer l’outil en dispositif de surveillance du quotidien.
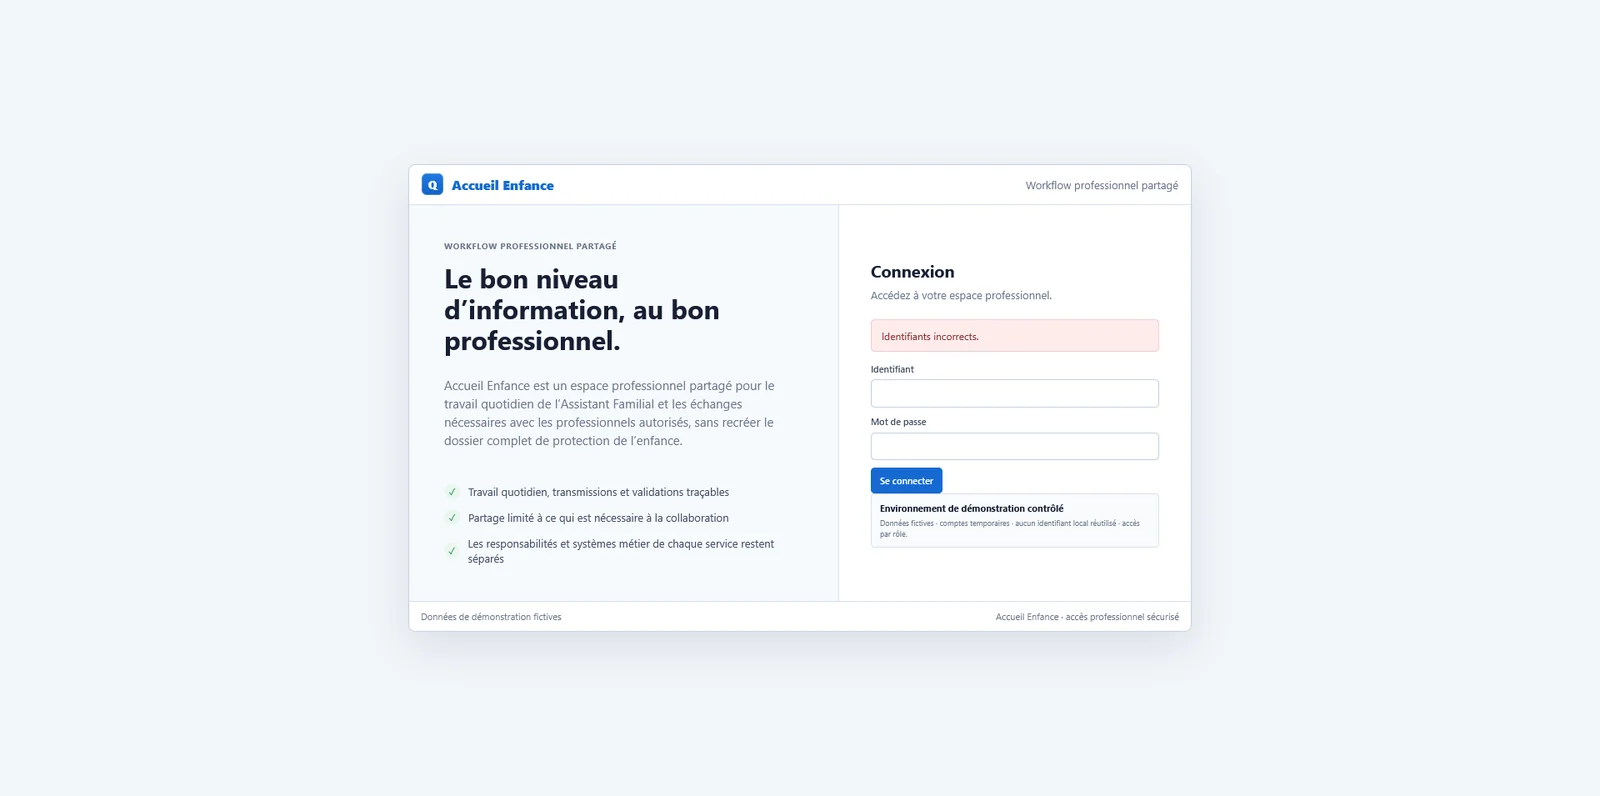
Les mesures de protection sont définies en fonction des risques, des exigences du Département et du mode d’exploitation retenu.
Comptes individuels, authentification forte selon le profil, sessions limitées et révocation des accès. Les actions sensibles suivent des autorisations explicites.
Chaque Département dispose d’un périmètre logique distinct ; données, pièces privées et configurations ne sont pas ouvertes aux autres organisations.
Stockage local minimisé, verrouillage adapté, sessions révocables et notifications sans détail sensible sur l’écran verrouillé.
Téléchargements autorisés, versions contrôlées, pièces hors des répertoires publics et journalisation des opérations importantes.
Sauvegardes, vérification de l’intégrité, essais de restauration et procédures de reprise sont dimensionnés et contractualisés pour l’exploitation retenue.
Mises à jour, contrôle des dépendances, tests de régression, correction des vulnérabilités et déploiements avec possibilité de retour arrière.
Les responsabilités de traitement, finalités, durées de conservation, droits d’accès, sous-traitants, mécanismes d’incident et exigences de reprise doivent être précisés avec chaque Département avant l’usage de données réelles.
Qavirio Managed Private privilégie une infrastructure professionnelle adaptée aux exigences applicables. Customer Hosted Enterprise permet un déploiement dans l’environnement du Département, sous conditions d’accès, de sécurité et de maintenance convenues.
Les choix d’hébergement, les niveaux d’assurance, les audits et les éventuelles certifications sont documentés pour l’offre effectivement retenue. Aucune certification ou intégration tierce n’est présumée acquise.
Le logiciel peut préparer, signaler ou structurer une action. Il ne décide pas seul d’une orientation, d’une mesure de protection ou d’une conclusion clinique.
L’administration technique et les responsabilités métier sont séparées : assurer la disponibilité du service ne doit pas donner automatiquement le droit de consulter les dossiers des enfants.
Une démonstration métier et un échange technique distinct avec la DSI et le DPO pour cadrer le périmètre de déploiement.